
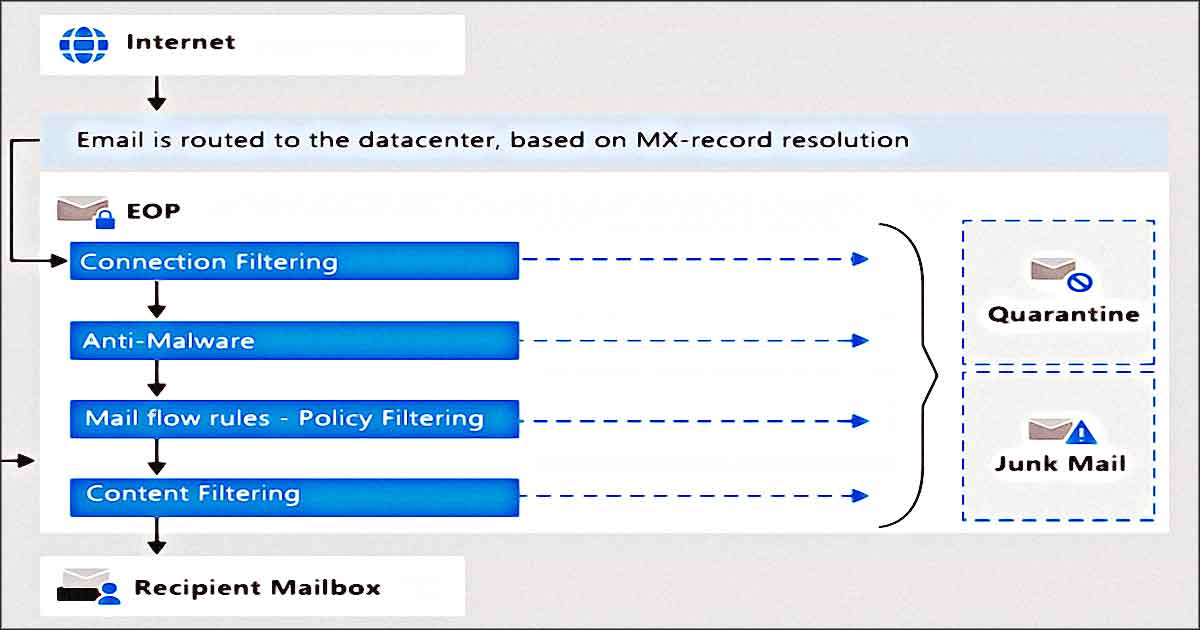
Ce qui change en 2026, c’est la sophistication des attaques. Les fraudeurs ne se contentent plus d’usurper un logo bancaire. Source : fourmio.com
Ils détournent les mécanismes de sécurité eux-mêmes, ciblent les failles humaines et exploitent la moindre information que vous laissez traîner en ligne. Votre nom, votre date de naissance, quelques photos de vacances : c’est souvent tout ce qu’il faut pour ouvrir un crédit à votre insu.
La vigilance n’est plus une option. C’est une discipline quotidienne.
Quand j’étais gendarme, j’ai vu des dossiers où des victimes avaient tout perdu à cause d’un clic. Aujourd’hui, l’IA génère des voix et des visages plus vrais que nature. La sécurité financière est devenue un champ de bataille permanent. Vous pensez que votre banque gère tout côté sécurité. Faux. Une grosse partie du boulot vous revient. Les banques mettent en place du chiffrement SSL et l’authentification forte (DSP2). Ces mesures ne servent à rien si vous balancez vos identifiants sur un faux site ou si vous utilisez le même mot de passe partout. Alors, comment vous protégez vos comptes et vos transactions ?
La réponse tient en trois réflexes : vérifier chaque demande avant d’agir, cloisonner vos accès avec des mots de passe uniques et une double authentification, et ne jamais exposer vos habitudes financières en public. J’ajoute un quatrième pilier, trop souvent ignoré : connaître vos droits. En Europe, le RGPD et la directive DSP2 vous donnent des armes juridiques quand une fraude survient. Ce n’est pas de la théorie. C’est ce qui fait la différence entre un remboursement rapide et des mois de bataille.
Le détournement des mécanismes de sécurité, la nouvelle frontière
Le SIM swapping en est l’exemple le plus parlant. Un fraudeur convainc votre opérateur téléphonique de transférer votre numéro vers une carte SIM qu’il contrôle.
Résultat : les SMS de validation bancaire arrivent directement dans sa poche. Votre mot de passe ne sert plus à rien.
Votre téléphone est devenu son complice. C’est pour cette raison que je recommande de privilégier la validation par notification push ou par application dédiée plutôt que par SMS.
L’ingénierie sociale, l’arme préférée des fraudeurs
Les outils techniques ne sont qu’une partie du problème. Le vrai point faible, c’est l’humain. Les fraudeurs exploitent la confiance, l’urgence, la peur. Un appel qui semble provenir de votre conseiller bancaire, un e-mail qui reprend le design exact de votre banque, un SMS qui annonce une opération frauduleuse à valider d’urgence : ces scénarios fonctionnent parce qu’ils court-circuitent votre esprit critique.
J’ai appris en gendarmerie que la précipitation est l’ennemie de la lucidité. Quand une demande financière vous arrive, prenez le temps de vérifier par un canal indépendant.
Appelez votre banque au numéro officiel, jamais celui indiqué dans le message. Consultez votre application bancaire directement.
Cette pause de 30 secondes sépare souvent la victime de la personne protégée.
Le recoupement de données, une menace silencieuse
Les cybercriminels n’ont plus besoin de pirater votre banque pour vous nuire. Ils assemblent des fragments d’informations éparpillés sur plusieurs plateformes pour reconstituer votre identité.
Comment protéger ses données personnelles en ligne ? (site The walking web).
Chaque publication que vous partagez est une pièce de puzzle que vous offrez gratuitement. Source : capitalcu.com
Pourquoi les mécanismes de sécurité bancaire deviennent-ils des cibles en 2026 ?
Les fraudeurs ont compris qu’il est plus rentable de détourner les systèmes d’authentification que de les forcer. Le SIM swapping et le hameçonnage ciblé exploitent la confiance que vous accordez aux canaux officiels. Mon expérience de terrain m’a appris que les mécanismes de sécurité bancaire ne valent que si vous restez le gardien de vos propres accès.
Le cadre juridique, votre bouclier méconnu
La plupart des gens ignorent l’étendue de leurs droits face à la fraude financière. Pourtant, le cadre européen est solide, et il a été conçu pour vous protéger, pas pour vous compliquer la vie. Le RGPD vous permet d’exiger de savoir quelles données ont été compromises et de demander leur correction ou leur effacement. La CNIL veille et peut infliger des amendes dissuasives aux organismes négligents.
La directive DSP2 a changé la donne sur la responsabilité. Les règles de protection des données dans le secteur bancaire imposent des obligations strictes aux établissements. Si vous signalez une opération non autorisée dans un délai raisonnable, votre banque doit vous rembourser immédiatement, sauf si elle prouve votre négligence grave. Ce n’est plus à vous de démontrer que vous êtes victime : c’est à la banque de démontrer votre faute.
Un VPN, c'est un tunnel chiffré entre votre appareil et internet : votre fournisseur d'accès ne voit plus ce que vous faites, et votre adresse IP réelle reste masquée.
Concrètement, ça sert à deux choses : protéger votre vie privée, et contourner les blocages géographiques (catalogues étrangers, sites inaccessibles depuis la France). Les 2 services ci-dessous sont ceux que j'utilise et recommande, selon ce que vous cherchez.
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
- Vous voulez surtout débloquer des catalogues étrangers et garder du débit ? Partez sur NordVPN.
- La transparence du code et une version gratuite sans carte bancaire comptent plus pour vous ? ProtonVPN est le bon choix.
Les deux offrent une garantie satisfait ou remboursé de 30 jours.
Que faire concrètement après avoir repéré une opération bancaire suspecte ?
Faites opposition immédiatement via l’application de votre banque, puis envoyez une réclamation écrite en mentionnant l’article L133-18 du Code monétaire et financier. La banque a l’obligation de vous rembourser sous un jour ouvrable, sauf si elle engage une procédure pour négligence grave. Si elle refuse, le médiateur bancaire est gratuit et souvent plus efficace qu’on ne le croit.
En pratique, gardez une trace écrite de tout. Les échanges avec votre banque, les captures d’écran des alertes, les courriers recommandés : tout compte.
La justice et les médiateurs se basent sur des preuves, pas sur des souvenirs. Et si vous pensez que vos données personnelles ont été utilisées pour ouvrir un crédit ou un compte à votre insu, vous pouvez demander un gel de vos données auprès de la Banque de France.
C’est une arme méconnue mais efficace.
Le rôle des banques, entre promesses et réalité
Quand vous communiquez votre code secret à un tiers, quand vous cliquez sur un lien frauduleux, quand vous utilisez le même mot de passe pour votre banque et pour un site de e-commerce, aucun système bancaire ne peut rattraper votre erreur. La protection des données personnelles des clients bancaires repose sur un équilibre entre les obligations des établissements et la vigilance individuelle.
Ce que votre banque ne peut pas faire pour vous
Votre banque ne peut pas empêcher un fraudeur de vous appeler en se faisant passer pour elle. Elle ne peut pas contrôler ce que vous publiez sur les réseaux sociaux. Elle ne peut pas deviner que votre mot de passe est « 123456 » ou le prénom de votre enfant. Ces failles-là sont de votre ressort, et c’est là que se joue la sécurité financière au quotidien.
J’ai appris une chose en dix-7 ans de gendarmerie : le maillon faible, c’est toujours l’humain. La cybersécurité, ce n’est pas un antivirus qu’on achète, c’est une discipline qu’on applique. Les banques peuvent renforcer leurs pare-feu et leurs algorithmes de détection, mais tant que vous resterez la porte d’entrée la plus facile, les fraudeurs continueront de viser vos habitudes plutôt que leurs serveurs.
Les banques sont-elles suffisamment protectrices face aux fraudes en ligne ?
Elles font des efforts réels, mais elles ne peuvent pas tout. Leur rôle s’arrête là où commence votre responsabilité : ne pas divulguer vos identifiants, ne pas cliquer sur des liens suspects, ne pas exposer vos habitudes financières. J’ai vu des dossiers où la banque avait tout fait correctement, mais où la victime avait ouvert la porte elle-même. La sécurité bancaire est un travail d’équipe, pas une délégation.
Les habitudes personnelles qui vous exposent sans que vous le sachiez
Les conflits d’argent sont l’une des premières causes de rupture amicale et de litiges juridiques. Ils exposent votre situation financière à des personnes sans obligation de confidentialité.
Un proche à qui vous confiez vos difficultés peut en parler à quelqu’un d’autre. L’information circule.
En matière de vie privée financière, la discrétion n’est pas de la méfiance : c’est de la protection.
Le partage d’emplacement, un risque financier déguisé
Vous savez déjà lequel vous correspond ? Accès direct :
Publier votre localisation en temps réel ou vos projets de voyage semble anodin. C’est une information précieuse pour les cambrioleurs. Une maison vide, c’est une cible facile. Et un cambriolage n’est pas seulement une atteinte à votre vie privée : c’est un préjudice financier direct, sans parler des documents sensibles dérobés.
Le géomarquage sur les réseaux sociaux transforme chaque publication en balise de localisation. Désactivez ces options, limitez l’audience de vos publications, réfléchissez avant de partager vos déplacements : ces gestes réduisent votre exposition. La sécurité financière commence par la protection de votre espace physique.
Les portefeuilles numériques, pratiques mais exigeants
PayPal, Apple Pay, les applications de paiement instantané : ces outils ont simplifié nos vies, mais ils concentrent nos vulnérabilités. Un téléphone perdu ou volé, mal protégé, peut donner accès à vos moyens de paiement. L’authentification biométrique n’est pas un gadget, c’est une nécessité sur ces applications.
Vérifiez l’historique de vos transactions, même les plus petites. Les fraudeurs testent avec des montants dérisoires avant de passer à l’action. Une vigilance quotidienne, c’est le meilleur antivirus. Si vous repérez un mouvement suspect, même de quelques euros, signalez-le immédiatement.
Mon avis, la sécurité est une affaire personnelle
Après des années passées à enquêter sur des fraudes et des escroqueries, j’en suis arrivé à une conclusion : la sécurité financière ne se délègue pas. Les banques, les régulateurs et les outils techniques peuvent vous aider, mais ils ne remplaceront jamais votre vigilance. Chaque clic, chaque publication, chaque mot de passe est une décision de sécurité.
Les menaces évoluent, les techniques se sophistiquent, mais les principes restent les mêmes. Vérifiez avant d’agir, cloisonnez vos accès, limitez vos expositions publiques, connaissez vos droits. Ce n’est pas de la paranoïa, c’est du bon sens appliqué à un monde numérique où l’information est devenue la monnaie la plus précieuse.
Et si vous devez retenir une chose : la précipitation est votre pire ennemie. Les fraudeurs prospèrent sur l’urgence. Prenez le temps de vérifier, de réfléchir, de consulter les canaux officiels. Cette pause de 30 secondes vaut tous les antivirus du monde.
Vos droits quand la banque flanche
| Situation précise | Ce que la loi vous doit | Le réflexe à avoir |
|---|---|---|
| Vos identifiants ont servi à un virement frauduleux sans que vous ayez commis de négligence lourde | Remboursement immédiat et intégral par la banque (article L133-18 du Code monétaire et financier). La charge de prouver votre négligence lui incombe, pas l’inverse. | Contestez par écrit sous 13 mois maximum. Exigez la restitution des fonds sous 24h ouvrées. Si refus, saisissez le médiateur bancaire (gratuit) avant toute action judiciaire. |
| La banque a laissé fuiter vos données personnelles (piratage interne, prestataire compromis) | Notification individuelle sous 72h si risque élevé pour vos droits et libertés (RGPD, article 34). La CNIL peut infliger jusqu’à 4% du chiffre d’affaires mondial. | Demandez par recommandé quelles données exactes ont fuité et quelles mesures correctives sont prises. Déposez plainte CNIL si la notification n’arrive pas ou est incomplète. |
| Vous êtes victime d’usurpation d’identité bancaire (crédit contracté à votre nom sans votre accord) | La banque doit vérifier l’identité et la solvabilité avant tout crédit (articles L312-16 et suivants). Un crédit frauduleux non vérifié engage sa responsabilité. | Déposez plainte pénale immédiatement. Transmettez le récépissé à la banque et à la Banque de France (FICP). Exigez l’annulation du contrat et la rectification de votre dossier. |
| Votre banque refuse de vous rembourser après un phishing « bien ficelé » | La DSP2 distingue la négligence simple (remboursement dû) de la négligence lourde (seule exception). Communiquer un code reçu par SMS n’est pas automatiquement une négligence lourde selon la jurisprudence récente. | Ne vous laissez pas intimider par le formulaire de contestation maison. Rapprochez-vous d’une association de consommateurs (UFC-Que Choisir) qui connaît les décisions favorables aux victimes. |
Ce que disent les forums
Autre bizarrerie rarement expliquée : certaines applications bancaires mobiles réveillent la connexion 4G alors que le téléphone est accroché au Wi-Fi. L’icône s’allume 2 secondes, votre IP publique reste celle du Wi-Fi, et pourtant des données passent par le réseau cellulaire. Ce n’est pas un bug d’Android, c’est documenté par certains constructeurs. Les raisons évoquées vont de la vérification de localisation à des canaux de communication dédiés que l’app isole du Wi-Fi. Rien de dramatique en volume de données, mais c’est un rappel : votre téléphone ne fait pas toujours ce que l’icône Wi-Fi suggère.
Il y a aussi la question du paiement sans contact quand on sort des sentiers battus. Un utilisateur néerlandais se demandait s’il pouvait flasher une ROM alternative (CyanogenMod) sur son OnePlus pour utiliser l’app de paiement de sa banque, qui exige l’Open Mobile API. Le point intéressant, c’est sa tentative de bricolage : garder une carte SIM NFC sans forfait dans le second slot, juste pour payer, pendant que la SIM principale s’occupe des données. Ça illustre une tendance : plus les banques verrouillent leurs apps sur des configurations certifiées, plus les utilisateurs techniques contournent, parfois au prix de failles qu’ils ne mesurent pas.
- Un utilisateur préconise de démarrer un live Linux uniquement pour consulter ses comptes, une approche jugée excessive par certains, mais qui élimine tout ce qui traîne sur le disque.
- Un autre rappelle que l’humain reste le maillon faible, citant des listes annuelles de mots de passe catastrophiques (123456 en tête) qui persistent année après année.
- Un témoignage décrit une personne utilisant un ordinateur depuis 20 ans, persuadée que les applications de banque en ligne sont stockées dans le navigateur et qu’il faut les « transférer » quand on change de logiciel.
L’angle qui mérite votre attention, c’est la délégation de connexion bancaire à des intermédiaires de paiement. Un commentaire acerbe le résume : confier ses identifiants à un agrégateur type SOFORT ou Klarna, c’est potentiellement pire que le risque qu’on cherche à éviter. L’utilisateur préfère un système où il ne traite qu’avec sa propre banque, sans tiers qui manipule ses identifiants en coulisses. C’est le genre de confort moderne dont on ne mesure le coût qu’après coup, quand la chaîne de responsabilité devient floue.
Quand l’humain reste le maillon faible, même avec un badge
17 ans en gendarmerie, dont une partie comme OPJ, ça vous apprend une chose que les brochures des banques n’évoquent jamais : la faille n’est presque jamais là où on la cherche.
J’ai passé des années à auditionner des victimes qui avaient suivi les recommandations officielles à la lettre. Mot de passe complexe, antivirus à jour, méfiance vis-à-vis des mails suspects. Et malgré tout, le compte était vidé.
La sécurité bancaire ne se joue pas dans la robustesse de votre mot de passe, mais dans votre capacité à refuser l’urgence qu’on vous impose.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire